Prüfung MD-102 · AssociateMicrosoft 365 Certified: Endpoint Administrator Associate
MD-102 prüft, ob Sie Windows- und Mobilgeräte mit Microsoft Intune, Windows Autopilot, Microsoft Entra ID und Microsoft Defender for Endpoint bereitstellen, schützen und betreiben können. Neben Registrierung, Konfiguration, Updates und Apps gehören auch Automatisierung mit PowerShell und Microsoft Graph sowie Monitoring mit Endpoint analytics zum Prüfungsstoff.
Lernplattform MD-102
CHF 1'250
12 Monate Zugang, Rechnung mit QR-Code
- Lernplattform: 5 Prüfungsbereiche als Lektionen
- Geführter Lernweg mit Prüfungsbereitschaft
- 40 Prüfungsfragen im Karteikasten
- Probeprüfungen mit Zeitlimit
- Offizielle Microsoft-Labs auf Deutsch
- E-Book «Microsoft 365. Das umfassende Handbuch»
- Offizieller Praxistest von MeasureUp
- KI-Tutor und monatliche Live-Fragestunde
Was geprüft wird
Die Bereiche und Gewichtungen aus dem offiziellen Study Guide, sinngemäss auf Deutsch.
Infrastruktur für Geräte vorbereiten
20 bis 25 %- Passenden Beitrittstyp wählen (Microsoft Entra Registrierung, Entra Join) und Geräte in Microsoft Entra ID aufnehmen, inklusive dynamischer Gerätegruppen
- Registrierung in Intune einrichten: automatische Windows-Registrierung, Einschränkungen sowie Android-Enterprise-Profile und Fehleranalyse
- Firmengeräte über Apple Business Manager, Samsung Knox Mobile Enrollment oder Google Zero-Touch automatisch registrieren
- Rollen, Scope Tags und Multi Admin Approval für Intune und Windows 365 verwalten
- Compliance-Richtlinien für alle Plattformen erstellen und mit Conditional Access durchsetzen
- Windows Hello for Business, Windows LAPS und lokale Gruppenmitgliedschaften über Intune steuern
Geräte verwalten und warten
25 bis 30 %- Windows Autopilot planen: Deployment-Profile oder Device Preparation, Modi (benutzergesteuert, Pre-Provisioning, Self-Deploying), Namensvorlagen und Enrollment Status Page
- Upgrades auf Windows 11 planen, Windows Backup nutzen und Windows 365 Cloud PCs mit Provisioning-Richtlinien, Netzwerkverbindungen und Images bereitstellen
- Konfigurationsprofile für Windows, Android, iOS/iPadOS, macOS und Spezialgeräte erstellen, inklusive ADMX-Import und Group Policy analytics
- Profile gezielt mit Zuweisungsfiltern und Enrollment Time Grouping ausrollen
- Intune-Suite-Funktionen einsetzen: Endpoint Privilege Management, Enterprise App Catalog, Remote Help, Cloud PKI, Microsoft Tunnel für MAM und Advanced Analytics
- Remoteaktionen ausführen, z. B. Synchronisieren, Zurückziehen, Löschen, BitLocker- und LAPS-Kennwortrotation, KQL-Gerätabfragen und Diagnosesammlung
Geräte schützen
15 bis 20 %- Antivirus-, Firewall- und Datenträgerverschlüsselungsrichtlinien in Intune erstellen, inklusive BitLocker-Wiederherstellungsschlüssel und Self-Service
- Richtlinien zur Reduzierung der Angriffsfläche und Sicherheitsbaselines nach Zero-Trust-Prinzipien planen
- Microsoft Defender for Endpoint mit Intune verbinden, Geräte onboarden, EDR-Richtlinien konfigurieren und Vorfälle triagieren
- App Control for Business über Intune konfigurieren
- Updates planen: Update-Ringe, Feature- und Qualitätsupdates, Windows Autopatch und Hotpatch
- Updates für iOS/iPadOS, macOS und Android steuern sowie Delivery Optimization und Update-Monitoring konfigurieren
Anwendungen verwalten und absichern
15 bis 20 %- Apps für Intune vorbereiten und als Win32-, LOB- oder Microsoft-Store-App verteilen
- Microsoft 365 Apps über Intune, das Office Deployment Tool oder während Autopilot bereitstellen und im Microsoft 365 Apps admin center verwalten
- Apps aus Apple Business Manager und Managed Google Play zuweisen sowie Ruhezeit-Richtlinien (Quiet Time) konfigurieren
- Installationsstatus überwachen und Installationsfehler analysieren
- App-Schutzrichtlinien für verwaltete und private Geräte planen und mit Conditional Access kombinieren
- App-Konfigurationsrichtlinien für verwaltete Apps und verwaltete Geräte umsetzen
Endpunktbetrieb mit Automatisierung, Monitoring und Reporting optimieren
10 bis 15 %- Intune-Aufgaben mit PowerShell und Microsoft Graph automatisieren und Compliance mit eigenen PowerShell-Skripten erweitern
- Empfehlungen und Bedrohungsanalysen von Security-Copilot-Agents in Intune bewerten und umsetzen
- Berichte, Filter, Workbooks und Exporte in Intune nutzen
- Endpoint analytics auswerten: Startleistung, App-Zuverlässigkeit, Neustarthäufigkeit und Gerätebewertungen
- Remediations-Skripte erstellen, planen und überwachen
- Dienststatus, Message Center und Warnungen zu Compliance-Abweichungen, Registrierungsfehlern und Konfigurationskonflikten überwachen
- Dauer: 100 Minuten Prüfungszeit, beaufsichtigte Prüfung, interaktive Aufgaben sind möglich
- Bestehensgrenze: mindestens 700 Punkte auf einer Skala bis 1000
- Sprachen: Englisch, Deutsch, Französisch, Spanisch, Japanisch, Chinesisch (vereinfacht), Portugiesisch (Brasilien)
- Prüfungsgebühr je nach Land, in der Schweiz bei Pearson VUE
- Durchführung online beaufsichtigt oder in einem Pearson-VUE-Testcenter
- Zertifikat gilt 12 Monate, Verlängerung kostenlos über ein Online-Assessment auf Microsoft Learn
- Wiederholung frühestens 24 Stunden nach dem ersten Fehlversuch
- Ist die Prüfung nicht in der Wunschsprache verfügbar, können 30 Minuten Zusatzzeit beantragt werden
Gratis testen
8 Prüfungsfragen zum Ausprobieren
Szenarien im Stil der Prüfung mit Erklärung und Link zur Microsoft-Dokumentation. In der Lernplattform warten 40 Fragen, nach Bereichen sortiert, und der offizielle MeasureUp-Praxistest.
Ein Start-up ohne lokales Active Directory beschafft neue Windows-11-Laptops. Benutzer sollen sich mit ihrem Geschäftskonto anmelden, Single Sign-On zu Microsoft-365-Diensten erhalten und die Geräte sollen automatisch in Intune registriert werden. Welcher Beitrittstyp ist geeignet?
Labs: anwenden statt auswendig lernen
Dynamische Gerätegruppen und automatische Windows-Registrierung
45 Minuten · 7 Schritte
Compliance-Richtlinie mit Conditional Access durchsetzen
50 Minuten · 7 Schritte
Windows Autopilot im benutzergesteuerten Modus mit ESP
75 Minuten · 7 Schritte
Settings Catalog, Zuweisungsfilter und Remoteaktionen
45 Minuten · 6 Schritte
BitLocker, Antivirus und Update-Ring über Endpoint security
60 Minuten · 7 Schritte
Win32-App paketieren und Microsoft 365 Apps verteilen
60 Minuten · 7 Schritte
App-Schutz für private Smartphones ohne Registrierung
40 Minuten · 6 Schritte
Remediations, Endpoint analytics und Microsoft Graph PowerShell
55 Minuten · 7 Schritte
Ihr Lernpfad: 8 Lektionen
Jede Lektion erklärt einen Lernpfad von Microsoft Learn auf Deutsch, mit Tabellen, Diagrammen und Praxisfall, dazu Karteikarten und Prüfungsfragen.
- 1Geräteidentität, Registrierung und Windows Autopilot40 Min. · 13 Karteikarten · Infrastruktur für Geräte vorbereiten
- 2Konfigurationsprofile, Windows-Updates und Fehlersuche40 Min. · 13 Karteikarten · Geräte verwalten und warten
- 3Apps bereitstellen, schützen und über den Lebenszyklus steuern40 Min. · 12 Karteikarten · Anwendungen verwalten und absichern
- 4Endpunkte schützen mit Defender, BitLocker und Compliance45 Min. · 13 Karteikarten · Geräte schützen
- 5Automatisieren mit Microsoft Graph und Optimieren mit Endpoint analytics40 Min. · 13 Karteikarten · Endpunktbetrieb mit Automatisierung, Monitoring und Reporting optimieren
- 6Berichte, Rollen und Mandantengesundheit im Intune-Betrieb35 Min. · 12 Karteikarten · Endpunktbetrieb mit Automatisierung, Monitoring und Reporting optimieren
- 7Intune Suite: Remote Help, Advanced Analytics und Endpoint Privilege Management35 Min. · 11 Karteikarten · Geräte verwalten und warten
- 8Cloud-Desktops mit Windows 365 und Azure Virtual Desktop35 Min. · 13 Karteikarten · Geräte verwalten und warten
Quellen auf Microsoft Learn
- Prepare infrastructure for devices using Microsoft Intune and Microsoft Entra ID
- Manage and maintain devices using Microsoft Intune
- Manage Applications Using Microsoft Intune
- Protect Devices Using Microsoft Intune
- Automate and Optimize Endpoint Management Using Microsoft Intune
- Support Operational Excellence and Readiness Using Microsoft Intune
- Extend Endpoint Capabilities Using Microsoft Intune Suite
- Deliver Cloud-Hosted Desktops Using Azure Virtual Desktop and Windows 365
Für wen
- Client- und Workplace-Engineers, die Windows-Geräte von Gruppenrichtlinien und SCCM auf Cloud-Management mit Intune umstellen
- IT-Supporter und Systemtechniker (z. B. Informatiker/innen EFZ Plattformentwicklung), die Verantwortung für Endgeräte, Apps und Updates übernehmen
- Microsoft-365-Administratoren, die Gerätesicherheit, Compliance und Conditional Access für Windows, iOS, Android und macOS verantworten
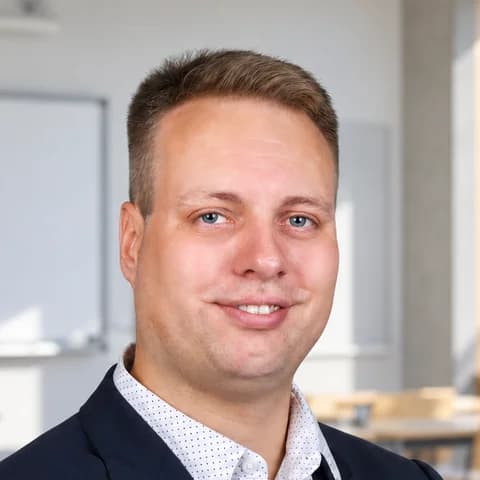
Ihr Trainer
Nils Lappenbusch
Microsoft Certified Trainer (MCT)
Microsoft Certified Trainer mit Schwerpunkt Microsoft 365, Intune und Sicherheit. Er verantwortet die Tutavio-Fragen und Labs und begleitet die Live-Fragestunden persönlich.
Microsoft und die genannten Produktnamen sind Marken der Microsoft Corporation. Tutavio ist ein unabhängiger Anbieter, die Tutavio-Fragen sind eigene Inhalte.